
Noviembre 14 de 2026. El mundo está recibiendo una advertencia que va mucho más allá de una caída de internet o de una plataforma digital. En cuestión de días, millones de personas, empresas, instituciones públicas y servicios esenciales han experimentado interrupciones que ponen sobre la mesa una pregunta cada vez más importante: ¿qué tan preparados están los Estados para enfrentar una crisis tecnológica de gran escala?
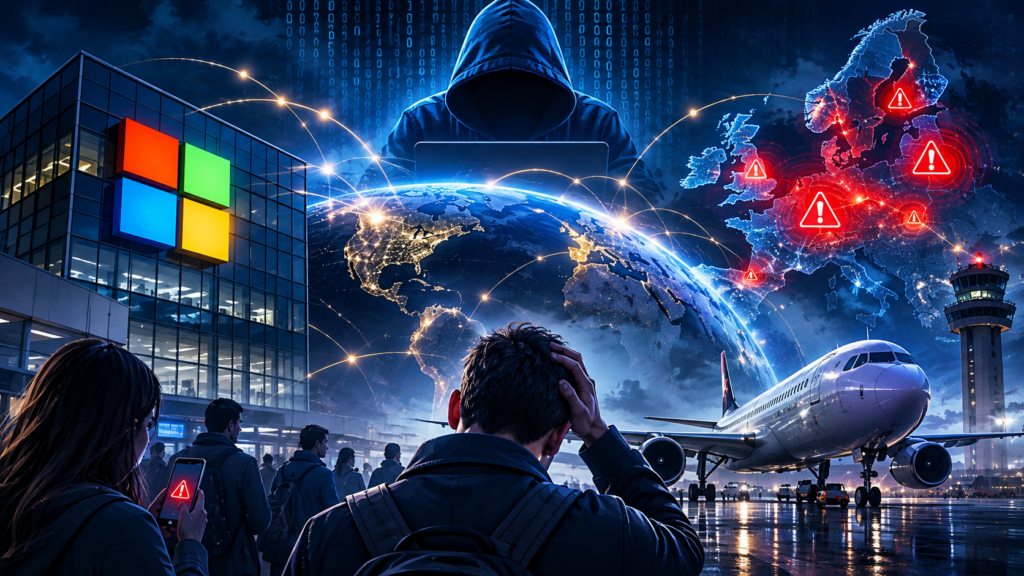
La caída mundial de Microsoft, que dejó fuera de servicio herramientas como Outlook, Teams, OneDrive y Copilot durante más de un día, coincidió con una suspensión nacional de vuelos en Estados Unidos por fallas en las comunicaciones del control aéreo y con una creciente preocupación internacional por los ataques informáticos contra infraestructuras críticas.
En Europa, los gobiernos también están enfrentando incidentes que afectan supermercados, sistemas de refrigeración, servicios públicos y hasta centros de almacenamiento de sangre.
No se trata de afirmar que todos estos acontecimientos tengan un mismo responsable o formen parte de una operación coordinada. Sin embargo, sí evidencian un escenario de vulnerabilidad tecnológica que está comenzando a convertirse en un asunto de seguridad nacional y política internacional.
Microsoft: una caída mundial que paralizó empresas y organismos públicos
Uno de los episodios más relevantes ocurrió entre el jueves 12 y el viernes 13 de noviembre, cuando una interrupción global afectó los servicios de Microsoft 365. La falla impactó herramientas utilizadas diariamente por millones de personas, entre ellas Outlook, Teams, SharePoint, OneDrive y Copilot, el asistente de inteligencia artificial de la compañía.
El problema se extendió a más de 70 países y territorios, según los reportes registrados por Downdetector. Las consecuencias llegaron a gobiernos, tribunales, hospitales, bancos, aerolíneas y empresas que dependen de estas plataformas para gestionar sus comunicaciones y operaciones.
En Reino Unido, por ejemplo, un juicio tuvo que suspenderse porque los problemas tecnológicos afectaron su desarrollo. La Policía también reportó dificultades para recibir denuncias por internet y algunos servicios sanitarios experimentaron retrasos en sus procedimientos. En otros países, empresas financieras y organizaciones tuvieron que recurrir a mecanismos tradicionales como llamadas telefónicas, documentos físicos e incluso el envío de información por fax para mantener sus operaciones.
Microsoft confirmó que el incidente no fue provocado por un ciberataque ni por sus sistemas de inteligencia artificial. La compañía explicó que el problema estuvo relacionado con una falla técnica surgida durante una actualización previa de la capacidad de su red, después de un cambio en la infraestructura.
La recuperación fue gradual y se extendió durante más de 24 horas. El sábado 14 de noviembre, la empresa informó que había restablecido los servicios afectados. Pero el problema dejó una discusión mucho más profunda: ¿qué ocurre cuando millones de organizaciones dependen de un mismo proveedor tecnológico y este deja de funcionar?
Estados Unidos también quedó en tierra: una falla paralizó los vuelos nacionales
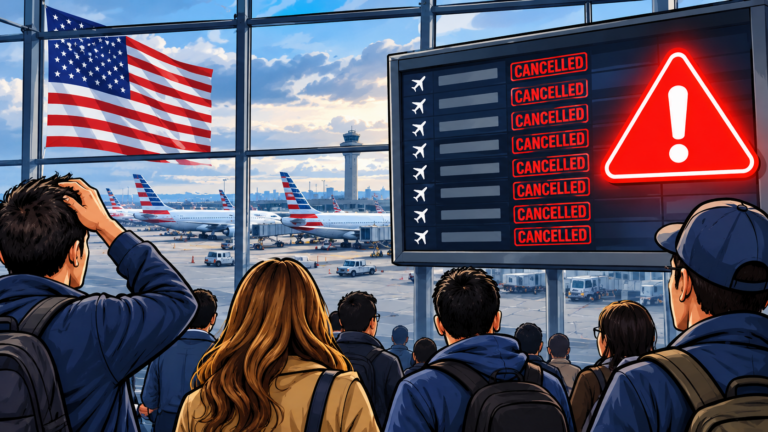
El viernes 13 de noviembre, la Administración Federal de Aviación (FAA) ordenó suspender las salidas de vuelos comerciales en todo Estados Unidos debido a interrupciones en las comunicaciones y vacíos en los sistemas de radar y control aéreo.
La restricción duró aproximadamente cinco horas y fue la más prolongada de su tipo en 25 años. El secretario de Transporte, Sean Duffy, explicó que el problema estuvo relacionado con la sobrecarga de equipos tecnológicos antiguos durante la instalación de nuevos componentes en la infraestructura de navegación aérea.
Las autoridades descartaron, hasta ese momento, indicios de un ataque informático. La emergencia obligó a mantener los aviones en tierra mientras se verificaba la seguridad de las comunicaciones entre los pilotos y los controladores. Más de 3.000 aeronaves fueron llevadas a tierra de manera segura y miles de vuelos resultaron afectados. La FAA levantó la restricción durante la noche, aunque las aerolíneas advirtieron que recuperar la normalidad tomaría varios días.
El Gobierno estadounidense reconoció que no podía garantizar que no se presentaran nuevas interrupciones y pidió al Congreso acelerar los recursos para modernizar los sistemas de control aéreo.
El episodio reabrió el debate sobre la inversión pública en infraestructura tecnológica y la responsabilidad de las autoridades frente a servicios de los que depende la seguridad de millones de ciudadanos.
Europa: los ciberataques ya están llegando a supermercados y servicios esenciales
Mientras Estados Unidos y Microsoft enfrentaban sus propias crisis tecnológicas, varios países europeos tuvieron que responder a una serie de ataques informáticos contra sistemas de refrigeración de supermercados. Los incidentes reportados durante los primeros días de noviembre alcanzaron al menos 11 países europeos, entre ellos Bélgica, Alemania, Francia, Italia, Suecia, Reino Unido y Rumania.
Los ataques afectaron sistemas conectados a internet que controlan la temperatura de refrigeradores y congeladores. En algunos establecimientos, las modificaciones realizadas por los atacantes provocaron el deterioro de alimentos y pérdidas económicas.
La preocupación aumentó cuando las autoridades francesas informaron que también habían sido afectados equipos de refrigeración de al menos tres bancos de sangre. En ese caso, los sistemas de monitoreo detectaron las alteraciones y permitieron trasladar los productos sanguíneos a otras instalaciones, sin que se reportaran daños a pacientes.
Las investigaciones no han establecido un responsable común para todos los incidentes. Tampoco se ha demostrado que respondan a una operación dirigida por un Estado. Sin embargo, el alcance de los ataques llevó a la Unión Europea a advertir que no podían tratarse como episodios aislados y que era necesario fortalecer la respuesta conjunta.
El G7 enciende las alarmas: los ataques híbridos ya son una preocupación política mundial
Durante la reunión de ministros de Relaciones Exteriores del G7, realizada en París los días 9 y 10 de noviembre, los países participantes incluyeron entre sus prioridades las amenazas híbridas, los ataques informáticos, el sabotaje de infraestructuras críticas y las campañas de manipulación de información.
La declaración conjunta advirtió sobre actividades maliciosas ejecutadas por actores estatales y no estatales que buscan debilitar la seguridad y estabilidad de los países. El documento también planteó la necesidad de fortalecer la cooperación internacional, mejorar la preparación de los gobiernos y proteger infraestructuras estratégicas, incluidas las redes de energía y los cables submarinos de telecomunicaciones.
Italia había solicitado llevar el asunto a la agenda del G7 después de una serie de incidentes que afectaron el transporte aéreo, supermercados y centros de transfusión sanguínea en Europa. El mensaje político es significativo: la ciberseguridad dejó de ser exclusivamente una responsabilidad de los departamentos de tecnología y pasó a convertirse en un componente central de la defensa nacional y de las relaciones internacionales.
El debate político: ¿quién controla la tecnología de la que dependen los Estados?
Más allá de las explicaciones técnicas, la sucesión de interrupciones abre un debate sobre la soberanía digital.
Gobiernos, bancos, hospitales, tribunales y empresas utilizan infraestructuras tecnológicas administradas por un grupo relativamente reducido de compañías privadas. Cuando uno de esos proveedores experimenta una falla, las consecuencias pueden extenderse mucho más allá de sus propios usuarios.
El caso de Microsoft es especialmente ilustrativo: una compañía privada terminó condicionando temporalmente el funcionamiento de instituciones públicas y organizaciones de distintos países.
Esto plantea interrogantes sobre la responsabilidad de las grandes tecnológicas, la supervisión estatal, la protección de datos y la necesidad de contar con proveedores alternativos y sistemas de respaldo.
También obliga a los gobiernos a revisar sus presupuestos de ciberseguridad, sus protocolos de emergencia y su capacidad para mantener funcionando los servicios esenciales cuando las plataformas digitales dejan de responder.
¿Qué viene ahora?
La respuesta internacional apunta a tres grandes desafíos: modernizar las infraestructuras, fortalecer la cooperación entre gobiernos y reducir la dependencia de sistemas tecnológicos que concentran operaciones esenciales.
En Estados Unidos, la prioridad está en actualizar las redes de control aéreo y evitar nuevas interrupciones. Microsoft deberá continuar monitoreando su infraestructura y explicar con mayor detalle las causas técnicas de la caída. En Europa, los organismos de seguridad avanzan en la investigación de los ataques contra establecimientos comerciales y servicios esenciales.
El G7, por su parte, ha planteado una respuesta coordinada frente a las amenazas híbridas y el sabotaje de infraestructuras estratégicas. La discusión ya no es solamente tecnológica. Es económica, institucional, diplomática y, sobre todo, política.
Porque en un mundo donde la energía, las comunicaciones, el transporte, las finanzas y los servicios públicos dependen cada vez más de sistemas digitales, una falla puede paralizar un país y un ataque puede convertirse en una amenaza para su estabilidad.
La pregunta que deben responder los gobiernos es si están preparados para proteger la infraestructura que mantiene funcionando a sus sociedades.